Google、Microsoft、Appleをはじめ、いろいろなサービスで「パスキー」を見かけるようになりました。
パスワードを入力しなくても、
- Face ID
- 指紋認証
- Windows Hello
- 端末のPIN
などでログインできます。
便利なのはもちろんですが、パスキーが広がっている大きな理由の一つがフィッシングへの強さです。
では、パスキーへ変更すればフィッシング詐欺はもう気にしなくていいのでしょうか。
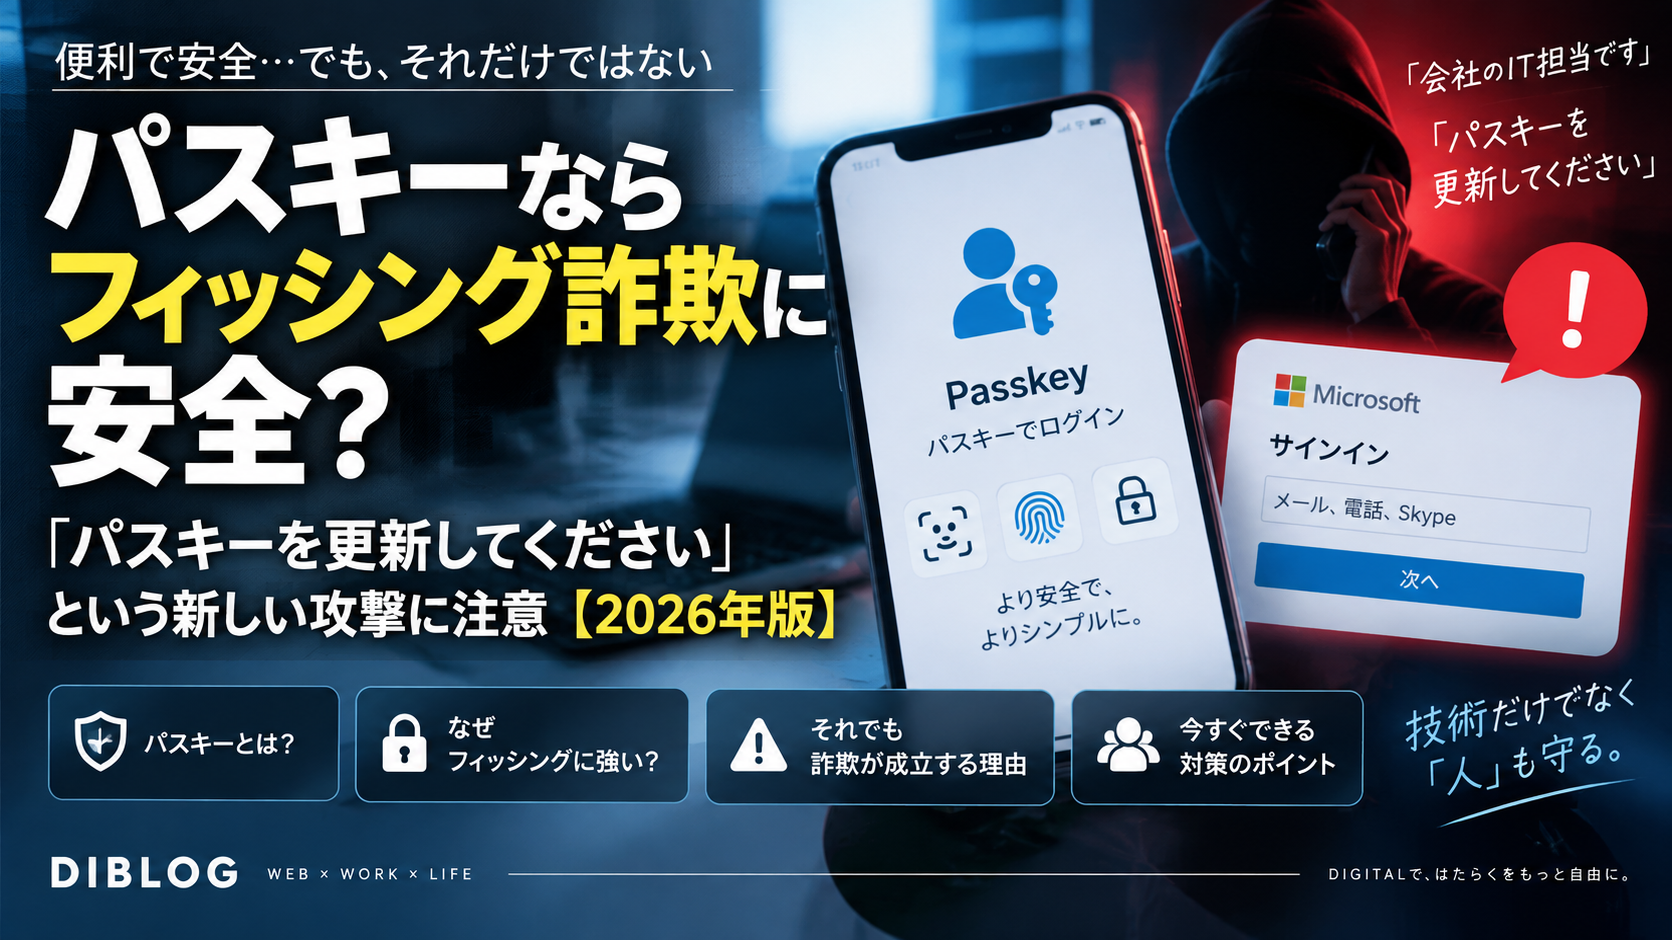
2026年9月には、「パスキーを更新してください」とIT担当者を装い、Microsoft 365のアカウントを狙う攻撃が報告されています。
一見すると、
「パスキーが突破されたの?」
と思います。
でも少し違います。
パスキーそのものを破るのではなく、パスキーを使っている「人」を騙す。
今回は、パスキーがなぜ安全なのか、それでもなぜ詐欺が成立するのかを2026年の最新事例も含めて整理します。
- そもそもパスキーとは?
- パスキーとパスワードは何が違う?
- パスキーはなぜフィッシングに強い?
- じゃあパスキーなら絶対安全?
- 2026年9月「パスキーを更新してください」という攻撃が確認された
- SMSで偽のMicrosoftログインページへ誘導
- パスキーを破っているわけではない
- 「パスキーは安全」という知識まで詐欺に使われる
- 二段階認証があれば安全、でもない
- それでもパスキーへ変更する意味はある?
- パスワード使い回し問題もなくせる
- パスキーなら「覚える必要」がない
- 会社のGoogle・Microsoftアカウントは特に重要
- 「IT担当です」という電話を信用しない
- 送られてきたURLからログインしない
- QRコードもURLと同じ
- 「今すぐ更新しないと使えなくなる」に注意
- 中小企業でもパスキーを使った方がいい?
- セキュリティは「一番弱いところ」を狙われる
- IPAでも「人を狙う攻撃」は重要な脅威
- 会社で決めるならこの4つ
- まとめ|パスキーは安全。でも「人間」まで自動で守ってくれるわけではない
- 参考情報
そもそもパスキーとは?
パスキーは、パスワードの代わりに端末などを利用して本人確認するログイン方式です。
一般的には、
- スマートフォン
- パソコン
- セキュリティキー
などに保存された認証情報を利用します。
ログインするときはFace IDや指紋認証、PINなどで本人確認します。
そのため、長いパスワードを覚える必要がありません。
パスキーとパスワードは何が違う?
従来のパスワードでは、ユーザーとサービス側が共通の「秘密の文字列」を使います。
たとえば、
Diblog2026!abc
のような文字列です。
ログイン画面へ入力し、正しければログインできます。
問題は、この文字列を盗まれれば第三者でも入力できることです。
パスキーでは、基本的にこの「入力する秘密の文字列」がありません。
ユーザーがログイン画面へ秘密情報を入力しない。これがフィッシングに強い大きな理由です。
パスキーはなぜフィッシングに強い?
一般的なフィッシング詐欺を考えてみます。
偽のGoogleログイン画面を作る。
そこへ利用者を誘導する。
利用者がメールアドレスとパスワードを入力する。
攻撃者がそのパスワードを取得する。
これが昔からある典型的な手口です。
パスキーでは、そもそも相手へ渡せるパスワードがありません。
さらにパスキーは、登録した正規のWebサイトやアプリと関連付けて認証する仕組みになっています。
見た目だけそっくりな偽サイトを作っても、正規サイト用のパスキーをそのまま利用することはできません。
じゃあパスキーなら絶対安全?
ここで勘違いしやすい。
パスキーがフィッシングに強い。
これは事実です。
でも、
「パスキーを使っている人は詐欺に遭わない」
という意味ではありません。
2026年には、その隙を狙った攻撃が実際に確認されています。
2026年9月「パスキーを更新してください」という攻撃が確認された
Microsoftは2026年9月、企業のMicrosoft 365アカウントを狙ったソーシャルエンジニアリング攻撃について報告しています。
攻撃者はまず、対象となる企業や従業員について調査します。
その後、従業員へ電話などで連絡します。
名乗るのは、
「会社のITサポート担当者」
です。
そして、
「セキュリティ設定を更新する必要があります」
「パスキーを更新してください」
「MFAを再設定してください」
などと説明します。
SMSで偽のMicrosoftログインページへ誘導
電話だけで終わりではありません。
その後、SMSなどでURLを送ります。
リンク先はMicrosoftのログイン画面に似せた偽サイトです。
利用者は、
「さっき会社のIT担当から電話があった」
という前提があります。
そのため、突然届いたSMSよりも信用してしまいやすくなります。
電話で信用させる → SMSを送る → 偽サイトへ誘導する。
複数の手段を組み合わせているのがポイントです。
パスキーを破っているわけではない
ここがかなり重要です。
この攻撃は、パスキーの暗号技術そのものを解析して突破しているわけではありません。
Microsoftが報告した攻撃では、偽の認証ページや中間者型の仕組みなどを利用して、認証情報やセッション情報を狙います。
つまり、
強い鍵を壊すのではなく、持ち主にドアを開けてもらう。
という攻撃です。
「パスキーは安全」という知識まで詐欺に使われる
これが厄介です。
パスキーについて多少知識がある人ほど、
「パスキーは新しいセキュリティだから、会社が更新を要求してきてもおかしくない」
と思う可能性があります。
つまり、
「パスキー」
「MFA」
「セキュリティ更新」
という安全そうな言葉そのものが詐欺の材料になります。
二段階認証があれば安全、でもない
同じことは二段階認証にも言えます。
パスワードに加えてSMSや認証アプリを使えば、パスワードだけより安全です。
ただし、利用者自身が偽サイトへ認証コードを入力してしまえば、その情報を利用される可能性があります。
また、攻撃方法によっては認証後のセッション情報を狙うケースもあります。
セキュリティ機能を一つ追加すれば100%安全、というものではありません。
それでもパスキーへ変更する意味はある?
あります。
ここを逆に考えてはいけません。
新しい攻撃があるから、
「じゃあパスキーにしても意味ないじゃん」
という話ではありません。
パスキーは従来のパスワードよりフィッシング耐性が高く、パスワードの使い回し問題も減らせます。
2026年1月にはSMBC日興証券もオンライン取引へFIDO2準拠のパスキー認証を導入しています。
金融サービスでも採用が進んでいる認証方式です。
パスキーは使った方がいい。ただし「パスキーだから何をしても安全」ではない。
この理解が一番近いと思います。
パスワード使い回し問題もなくせる
パスワードには昔から大きな問題があります。
使い回しです。
同じメールアドレスとパスワードを、
- Amazon
- ネットショップ
- レンタルサーバー
- SNS
などで使っている。
どこか一つからパスワードが漏えいすると、他サービスへの不正ログインにも使われる可能性があります。
2026年6月には、KDDIがISP事業者向けに提供するメールシステムへの不正アクセスにより、最大約1,422万件のメールアドレス・パスワードが漏えいした可能性を公表しています。
パスワードを使い回していると、こうした事故の影響が別サービスまで広がります。
パスキーなら「覚える必要」がない
パスワード管理でよく言われるのが、
「長く複雑なパスワードをサービスごとに変えてください」
です。
正しい。
でも普通の人には面倒です。
20個も30個も覚えられません。
だから同じパスワードを使い回してしまいます。
パスキーなら秘密の文字列を自分で覚える必要がありません。
セキュリティと便利さを両立しやすいのが大きなメリットです。
会社のGoogle・Microsoftアカウントは特に重要
仕事で使うアカウントは、個人のSNSより被害が大きくなる可能性があります。
Google Workspaceなら、
- Gmail
- Google Drive
- Google Calendar
- Google Docs
などがあります。
Microsoft 365なら、
- Outlook
- OneDrive
- SharePoint
- Teams
などがあります。
一つのアカウントを奪われるだけで、会社のかなり広い情報へアクセスされる可能性があります。
「IT担当です」という電話を信用しない
今回の2026年の攻撃から、中小企業でも決めておきたいルールがあります。
まず、
電話してきた相手が「IT担当です」と言っただけで信用しない。
本当に社内の担当者か確認します。
特に、
- パスワード変更
- パスキー変更
- MFA変更
- ログイン
- QRコード読み取り
を要求された場合は注意した方がいいでしょう。
送られてきたURLからログインしない
メールやSMSで、
「セキュリティ更新はこちら」
というURLが届く。
それをクリックする。
この時点で相手の用意した入口から入っています。
GoogleならGoogle。
MicrosoftならMicrosoft。
普段使っているブックマークや公式アプリから自分でアクセスした方が安全です。
「届いたリンクから入る」のではなく、「自分が知っている入口から入る」。
これだけでもフィッシング対策としてかなり有効です。
QRコードもURLと同じ
最近はQRコードを使ったフィッシングもあります。
QRコードだとURLが直接見えないため、
「リンクじゃないから安全」
と思うかもしれません。
でもQRコードも読み取ればWebサイトへ移動できます。
つまり、基本的にはURLと同じです。
メールや紙にあるQRコードからログイン画面へ誘導された場合も注意しましょう。
「今すぐ更新しないと使えなくなる」に注意
フィッシングでは緊急性を作ることがあります。
- 本日中に設定してください
- アカウントが停止されます
- セキュリティ上の問題が発生しています
- 今すぐ認証してください
こう言われると、人は確認する前に動きやすくなります。
本当に会社のシステム変更なら、通常は社内で何らかの案内があるはずです。
突然の電話一本だけで重要な認証設定を変更しない方がいいでしょう。
中小企業でもパスキーを使った方がいい?
利用しているサービスが対応しているなら、検討する価値は十分あります。
特に、
- Googleアカウント
- Microsoftアカウント
- Apple Account
- 金融サービス
- 重要な業務サービス
などです。
パスワードだけの認証より、パスキーや適切な多要素認証を利用した方がセキュリティを高められます。
セキュリティは「一番弱いところ」を狙われる
システム側をどれだけ強くしても、人が騙されれば突破口になります。
逆に社員教育だけしても、パスワードが「12345678」では危険です。
だから、
- パスキー
- MFA
- 端末管理
- メールセキュリティ
- 社内ルール
- 本人確認
を組み合わせます。
「この対策をしたから安全」ではなく、どれか一つを突破されても被害にならないように重ねる。
IPAでも「人を狙う攻撃」は重要な脅威
IPAが2026年1月に発表した「情報セキュリティ10大脅威 2026」でも、組織を狙ったサイバー攻撃は引き続き大きな問題になっています。
ランサム攻撃による被害は組織向け脅威の1位。
さらに2026年版では、「AIの利用をめぐるサイバーリスク」が初めて3位へ入りました。
AIによって攻撃側も、自然な文章や偽のコミュニケーションを作りやすくなっています。
「文章が自然だから本物」
という判断は、ますます危険になります。
会社で決めるならこの4つ
難しいセキュリティ規程をいきなり作らなくても、まずこれだけ決めてもいいと思います。
- 対応サービスではパスキーまたはMFAを利用する
- 電話やSMSだけで認証設定を変更しない
- 送られてきたURLから重要サービスへログインしない
- 不審な指示は別ルートで本人確認する
仕組みと人、両方で守ります。
まとめ|パスキーは安全。でも「人間」まで自動で守ってくれるわけではない
パスキーは、パスワードよりフィッシングに強い認証方式です。
パスワードを覚える必要もなく、使い回し問題も減らせます。
対応サービスなら積極的に利用を検討していいと思います。
ただし2026年には、
「パスキーを更新してください」
とITサポート担当者を装って利用者を騙す攻撃も確認されています。
これはパスキー自体を破っているわけではありません。
人を騙して、攻撃者が用意した操作をさせています。
パスキーにしたから安全、ではなく、パスキーにした上で怪しい指示には従わない。
結局ここです。
技術が進化すれば、詐欺の方法も変わります。
だからセキュリティ対策も、
「パスワードを複雑にする」
だけで終わらず、仕事のやり方そのものまで少しずつ変えていく必要があると思います。