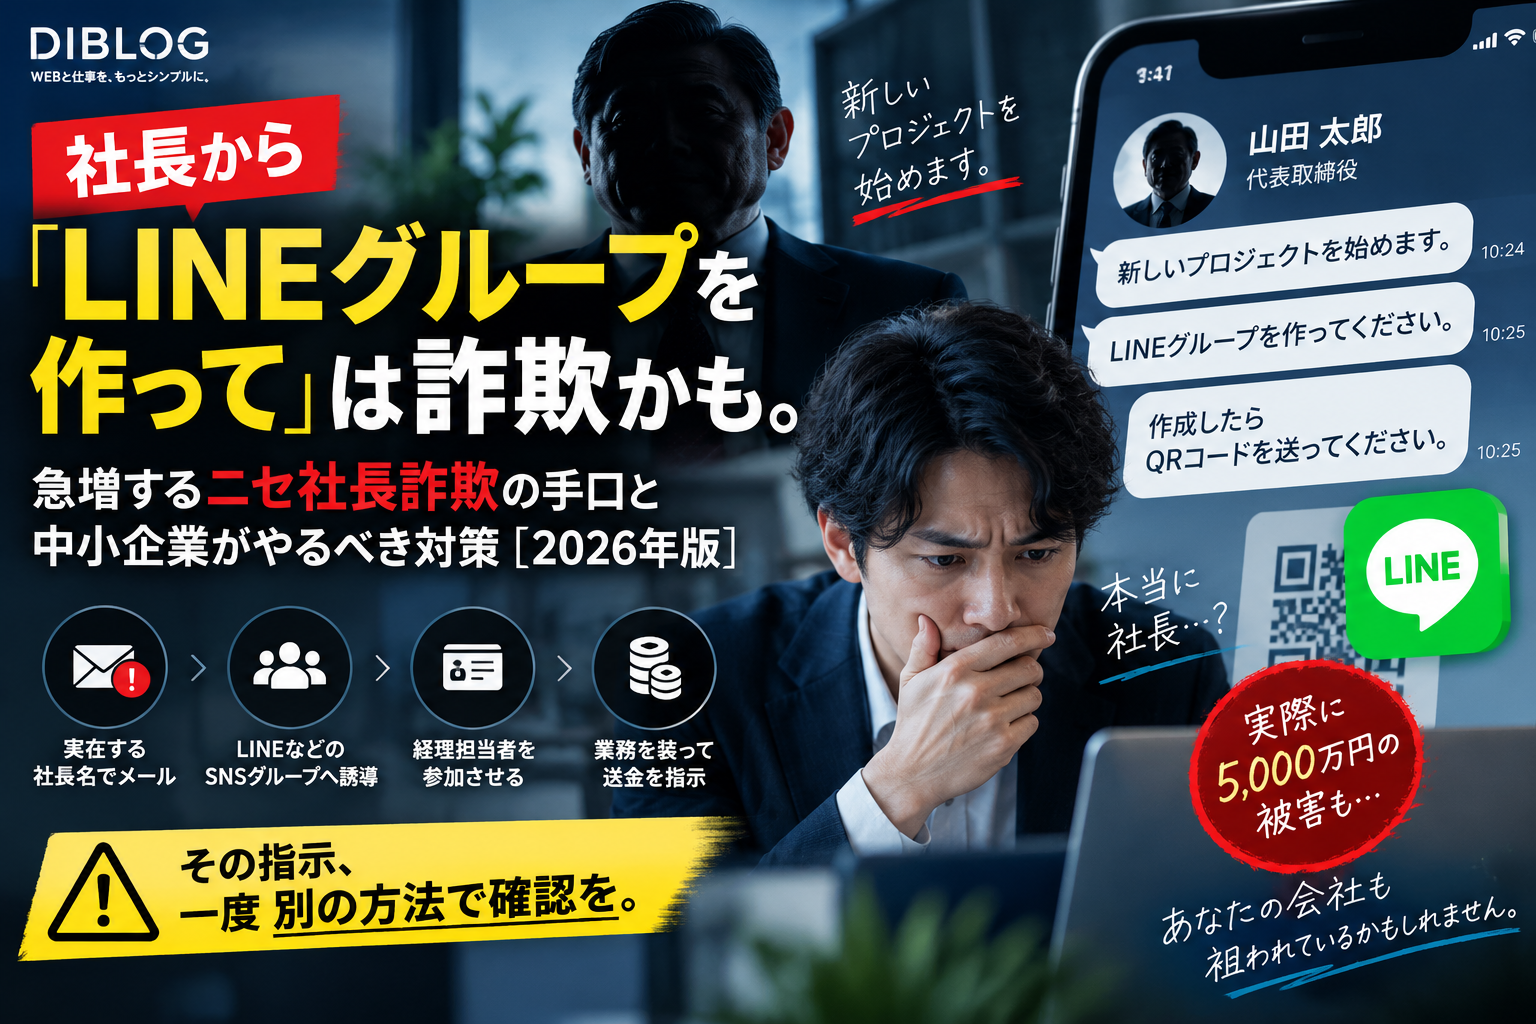
会社のメールアドレスに、社長から突然こんなメールが届く。
「新しいプロジェクトを始めます」
「LINEグループを作ってください」
「作成したらQRコードを送ってください」
メールの送信者名には、本当に自分の会社の社長の名前が表示されている。
これ、2026年に実際に被害が増えている「ニセ社長詐欺」かもしれません。
警察庁も2026年2月、「法人を対象とした詐欺(ニセ社長詐欺)に注意!」として正式に注意喚起しています。
昔の迷惑メールのように、
「日本語がおかしいから分かる」
「知らない会社から来るから分かる」
という単純なものではありません。
実在する会社名。
実在する代表者名。
実在する従業員のメールアドレス。
そして普段仕事で使っているLINEなどのSNS。
これらを組み合わせて、本物の業務指示のように見せます。
しかも中小企業ほど、「社長から直接指示が来る」という状況が普通にあるため、引っかかる可能性があります。
今回は警察庁などの2026年最新情報をもとに、ニセ社長詐欺の手口と、小さな会社でもすぐできる対策を整理します。
- ニセ社長詐欺とは?
- 最初から「お金を振り込め」とは言ってこない
- 経理担当者までLINEグループへ入れさせる
- なぜ会社名や社長名を知っているの?
- 会社サイトにメールアドレスを載せるのは危険?
- 「社長しか知らないはず」は通用しない
- 生成AIで詐欺メールを作るハードルも下がった
- 実際に5000万円をだまし取られた企業もある
- 中小企業の方が危ない部分もある
- 「急ぎで」は一度疑った方がいい
- メールアドレスの表示名だけを信用しない
- 一番簡単な対策は「電話する」
- メールに書いてある電話番号へ電話しない
- 振込ルールを決めておく
- 社長自身もルールを守らないと意味がない
- 「社長に確認したら怒られる会社」が一番危ない
- もし振り込んでしまったらどうする?
- 2026年は「人を騙す攻撃」がさらに重要になっている
- 会社のセキュリティはWEB担当だけの仕事ではない
- 今日決めるならこの3つだけでもいい
- まとめ|「社長からだから」で信用しない
- 参考情報
ニセ社長詐欺とは?
ニセ社長詐欺とは、会社の代表者や経営者になりすまして従業員へ連絡し、会社のお金を振り込ませる詐欺です。
一般的にはビジネスメール詐欺(BEC:Business Email Compromise)と呼ばれる詐欺の一種として扱われます。
2026年に警察庁が注意喚起している手口では、まずインターネット上などで公開されている法人のメールアドレスへ連絡してきます。
しかも送信者として、実在する社長や経営者の名前を使います。
そのため、受け取った側は、
「社長からメールが来た」
と思ってしまいます。
最初から「お金を振り込め」とは言ってこない
この詐欺の嫌なところは、最初のメールですぐに送金を要求しないことです。
警察庁が公表している典型的な流れでは、まず、
「新しいプロジェクトのため、SNSグループを作ってください」
などと指示します。
仕事として普通にありそうな内容です。
さらに、作成したSNSグループの招待用QRコードを返信するよう求める場合があります。
そこで偽の社長がグループへ参加します。
最初の目的は「送金」ではなく、まず本物の社内コミュニケーションの中へ入り込むことです。
経理担当者までLINEグループへ入れさせる
さらに巧妙なのがここです。
警察庁によると、SNSグループには振込権限を持つ担当者を参加させるよう指示される場合があります。
つまり、
- 一般社員へ社長名でメール
- LINEなどのグループを作らせる
- 経理担当者を参加させる
- 偽社長がグループへ参加
- 業務を装って送金を指示
という流れです。
最初にメールを受け取った社員自身には振込権限がなくても関係ありません。
その社員を使って、本当にお金を動かせる人までたどり着く。
ここまで考えられています。
なぜ会社名や社長名を知っているの?
ここで疑問になるのが、
「なぜ詐欺師がうちの社長の名前を知っているの?」
ということです。
でも、現在はそれほど難しくありません。
会社のWEBサイトを見れば、
- 会社名
- 代表者名
- 所在地
- 電話番号
- メールアドレス
- スタッフ名
などが公開されていることがあります。
SNSまで見れば、さらに情報が分かる会社もあります。
「自分の会社のことを知っている=本物」という判断はできない時代です。
会社サイトにメールアドレスを載せるのは危険?
だからといって、会社情報をすべて隠せばいいという話でもありません。
企業サイトでは、会社名や代表者名などを公開すること自体は普通です。
問い合わせ窓口も必要です。
問題なのは、
公開されている情報は、顧客だけでなく詐欺をする側も見ることができる
という前提を持っておくことです。
WEBサイトに載っている情報を知っているだけで、その人を信用しない。
これが重要です。
「社長しか知らないはず」は通用しない
SNSの普及によって、さらに判断が難しくなっています。
会社や経営者がSNSを利用していれば、
- 今日は東京へ出張している
- 海外へ行っている
- 新しい事業を始めた
- 取引先と打ち合わせをしている
といった情報まで分かる場合があります。
たとえば社長がSNSで、
「今日から海外出張です」
と投稿している。
そのタイミングで経理担当者へ、
「海外の取引先へ急ぎで振込が必要」
というメールが来たらどうでしょう。
かなりリアルに感じると思います。
公開情報を組み合わせれば、「社内事情を知っている人」のように見せることができます。
生成AIで詐欺メールを作るハードルも下がった
以前の迷惑メールには、明らかに不自然な日本語が多くありました。
しかし現在は生成AIがあります。
自然なビジネスメールを書くこと自体は、誰でも簡単にできます。
たとえば、
- 社長らしい丁寧な文章
- 経理担当者への指示文
- 取引先への連絡文
- 緊急性を感じさせる文章
なども作れます。
そのため、
「文章がおかしくないから本物」
という判断基準は以前より危険になっています。
実際に5000万円をだまし取られた企業もある
ニセ社長詐欺は、注意喚起だけの架空の話ではありません。
2026年1月には、ベルトラの子会社リンクティビティで、代表者になりすました第三者による被害が発生しました。
報道によると、従業員がSNSへ誘導され、その後、経理担当者へ虚偽の送金指示が行われました。
結果として、約5,000万円が第三者の指定口座へ送金されています。
「こんなの誰が騙されるんだ」と思うような詐欺でも、実際に企業で高額被害が発生しています。
中小企業の方が危ない部分もある
大企業より中小企業の方が狙われやすい、と単純には言えません。
ただ、小さな会社には独特のリスクがあります。
それは、
「社長から直接、急な指示が来ることが普通」
ということです。
10人程度の会社なら、社長が経理担当者へ直接、
「これ今日振り込んどいて」
と頼むこともあるでしょう。
普段からそういう仕事の進め方なら、偽の指示が混ざっても違和感がありません。
「急ぎで」は一度疑った方がいい
詐欺では、相手に考える時間を与えないことが重要になります。
そのため、
- 至急
- 今日中
- 今すぐ
- 極秘
- 他の人には言わないで
といった言葉が使われることがあります。
これは仕事でも普通に使う言葉なので、言葉自体が詐欺という意味ではありません。
ただ、
「急ぎ」+「お金」+「普段と違う連絡方法」
が重なったら、一度別の方法で本人確認する。
このルールだけでもかなり違います。
メールアドレスの表示名だけを信用しない
メールでは、送信者名として、
「株式会社○○ 代表取締役 山田太郎」
などと表示できます。
でも、その表示名だけでは本人確認になりません。
実際のメールアドレスを見ると、まったく関係のないドメインだったということもあります。
ただし、メールアドレスが正しそうに見えれば絶対安全というわけでもありません。
アカウント自体が乗っ取られるケースもあるからです。
一番簡単な対策は「電話する」
こういう話になると、
- EDR
- ゼロトラスト
- メールセキュリティ
- 多要素認証
など難しい話になりがちです。
もちろん技術的なセキュリティ対策も重要です。
でも小さな会社なら、まず一番簡単なルールを決めればいいと思います。
いつもと違う口座への送金指示が来たら、本人へ電話で確認する。
これです。
メールで確認するのではありません。
相手がメールアカウントを乗っ取っているなら、メールで、
「この振込、本当に社長ですか?」
と聞いても、
「そうです」
と詐欺師が返信できます。
メールに書いてある電話番号へ電話しない
本人確認の電話にも注意があります。
届いたメールに、
「確認はこちら:090-xxxx-xxxx」
と書かれていたとしても、その番号へ電話してはいけません。
詐欺師の電話番号かもしれないからです。
普段使っている電話番号。
社内の連絡先。
自分のスマートフォンに登録してある番号。
など、そのメールとは別の情報源から取得した連絡先を使います。
振込ルールを決めておく
詐欺メールが来てから、
「これどうしよう?」
と考えるより、先に会社のルールを決めておいた方が簡単です。
たとえば、
- 新規口座への振込は必ず2人で確認
- 振込先変更は電話確認
- SNSだけの送金指示では振り込まない
- 一定金額以上は代表者へ電話確認
- 緊急でも確認手順を省略しない
といったルールです。
セキュリティは「怪しいメールを見抜ける人を育てる」だけではなく、「見抜けなくてもお金が出ていかない仕組み」にした方が強いです。
社長自身もルールを守らないと意味がない
ここは中小企業では特に重要だと思います。
会社で、
「振込は必ず確認しましょう」
というルールを作っても、社長本人が普段から、
「俺だから確認いらない」
「急いでるから今すぐやって」
「細かいことはいいから振り込んで」
という指示をしていたら意味がありません。
詐欺師は、そういう例外を利用します。
セキュリティルールは社員を縛るものではなく、社長も含めて守るものです。
「社長に確認したら怒られる会社」が一番危ない
従業員が怪しいと思っても、
「こんなことで社長に電話したら怒られるかな」
と思って確認しなかった。
これはかなり危険です。
会社側が先に、
「お金に関する確認なら、何回電話しても怒らない」
と決めておけばいいと思います。
5,000万円を失うことに比べれば、確認電話の1本なんて何でもありません。
もし振り込んでしまったらどうする?
詐欺だと気付いた場合は、社内だけで話し合っている時間はありません。
できるだけ早く、
- 振込元金融機関
- 警察
へ連絡します。
振込先口座の凍結などにつながる可能性があります。
また、メールアカウントの乗っ取りが疑われる場合は、
- パスワード変更
- ログイン履歴確認
- セッションの終了
- 多要素認証の確認
なども必要になります。
2026年は「人を騙す攻撃」がさらに重要になっている
サイバー攻撃というと、
パソコンへウイルスを入れる。
サーバーへ侵入する。
WEBサイトを改ざんする。
そんなイメージがあるかもしれません。
でも、最も簡単なのは人に操作してもらうことです。
メールを送る。
LINEへ誘導する。
社長だと思わせる。
そして本人に銀行振込をしてもらう。
これなら銀行システムをハッキングする必要すらありません。
会社のセキュリティはWEB担当だけの仕事ではない
WEBサイトをSSL化する。
WordPressをアップデートする。
メールにSPFやDKIMを設定する。
多要素認証を設定する。
こうした技術的な対策はもちろん重要です。
ただ、それだけで会社のお金を守れるわけではありません。
「誰から、どんな方法で送金指示が来たら、どう確認するか」まで決めて初めて会社のセキュリティになります。
今日決めるならこの3つだけでもいい
小さな会社なら、まず難しいセキュリティ規程を作らなくてもいいと思います。
今日、社内でこの3つだけ決める。
- 新しい振込先は必ず本人確認する
- メール・LINEだけで高額送金を決定しない
- 確認するときは普段使っている電話番号へ連絡する
これだけでも、ニセ社長詐欺への耐性はかなり変わります。
まとめ|「社長からだから」で信用しない
2026年、警察庁は法人を対象としたニセ社長詐欺について注意喚起しています。
典型的な流れは、
- 実在する社長名でメール
- 新規プロジェクトなどを理由にSNSグループを作らせる
- 振込権限を持つ担当者を参加させる
- 偽社長がSNSへ参加
- 業務を装って送金させる
というものです。
会社名も社長名もWEBで調べられます。
自然な日本語もAIで簡単に作れます。
だから、
「会社のことを知っている」
「日本語が自然」
「社長の名前になっている」
だけでは本人確認になりません。
お金の指示だけは、別ルートでもう一度確認する。
結局、一番効くのはこれだと思います。
そして社員が確認してきたときに、
「そんなこといちいち聞くな」
と言わないこと。
確認しやすい会社にしておくこと自体が、立派なセキュリティ対策です。